サービス資格情報
Settings → Credentials の認証情報を実際にリクエストするサービスです。 Codex のサブスクリプションはモデルアクセスを供給します。 OpenAlex、GitHub、カスタムMCPアカウントは提供していません。
組み込みサービスエントリ
| サービス | フィールドと目的 | 確認方法 |
|---|---|---|
| GitHub | Skill 発見/インポートのための個人アクセストークン | Connect/Manage とトークンのコントロールを使用します。 意図したリポジトリの操作をテストします。 |
| 文献アクセス | 電子メールおよび任意NCBI APIのキーに連絡して下さい | 連絡先情報を保存します。 NCBIキーは、サポートリクエストのオプションです。 |
| OpenAlex | OpenAlex 操作用のオプションの API キー | 入力したキーを検証し、保存し、バインドされたクエリを作成します。 |
| Unpaywall | 完全なテキスト位置検索のための電子メールに連絡する | 構成された文献の電子メールを使用して下さい; 発明されたアドレス無し。 |
Connect は、未設定のサービスを開きます。 Manage は既存のものを開きます。 Desktop onlyは、クレデンシャル操作がデスクトップのコンテキストを必要とすることを意味します。 保存キーインジケータは秘密値そのものではありません。
オプションのOpenAlexキーの設定
v0.33.1 から OpenAlex のクエリは API キーを必要としません。 小さなクエリで始めます。 サービスの料金制限、認証、アクセスポリシーは適用されます。 キーレスリクエストが無制限に使用したり、成功した応答を約束できないようにします。
独自のキーを使用するには、Settings → Credentials → OpenAlex(Litature GraphからManage credentialsまで)を開き、API keyを入力し、Validateを選択し、検証後Saveを選択します。 鍵はapi.openalex.orgにのみ使用されます。 Remove keyは既存のキーを取除きます; 置換フィールドは保存された秘密を明らかにしません。
保存する前にシステム認証のエラーを解決します。 429 応答では、キーを想定する代わりに、サービスのクオータとリトライガイダンスを検査します。
カスタムコネクタの認証
ここでクレデンシャルを作成し、コネクタ構成にその名前を選択します。 共有資格を変更または削除する前に、消費者を尊重します。
新しい資格情報
| フィールドまたはボタン | 操作 |
|---|---|
| 名前 | 認証可能なローカルラベルを提示します。 |
| 型 | 詳しくはこちら API key, Access token, または OAuth. |
| 値 | キー/トークンのマスクされたフィールドに秘密を入力します。 必須項目を空にしておくと、無効なフィールドを保存します。 |
| OAuth → リソース URL | 正確なリソースエンドポイントを供給します。 Connectorマッチングは、リソースURL、輸送、登録によって異なります。 |
| 高度な → 輸送 | OAuth サービスで必要なトランスポートを選択します。 ストリーム可能な HTTP は、検査されたデフォルトでした。 |
| スコープ | スペースまたはコンマで区切られたスコープを入力します。 |
| 事前登録済みのクライアントを使用する | 表示 Authorization server URL, Client ID, コールバックURL, と Client secret. |
| コールバックURL/コピー | 点検されたデフォルトはありました http://127.0.0.1/oauth/callback; サービスの登録のためにそれをコピーするか、またはカスタムコールバックオプションを展開します。 |
| ディスカバリー | 該当する場合、サーバーメタデータを発見します。 これは、それ自体によって成功したサインではありません。 |
| キャンセル/保存 | 草案を破棄するか、有効なクレデンシャル設定を保存します。 |
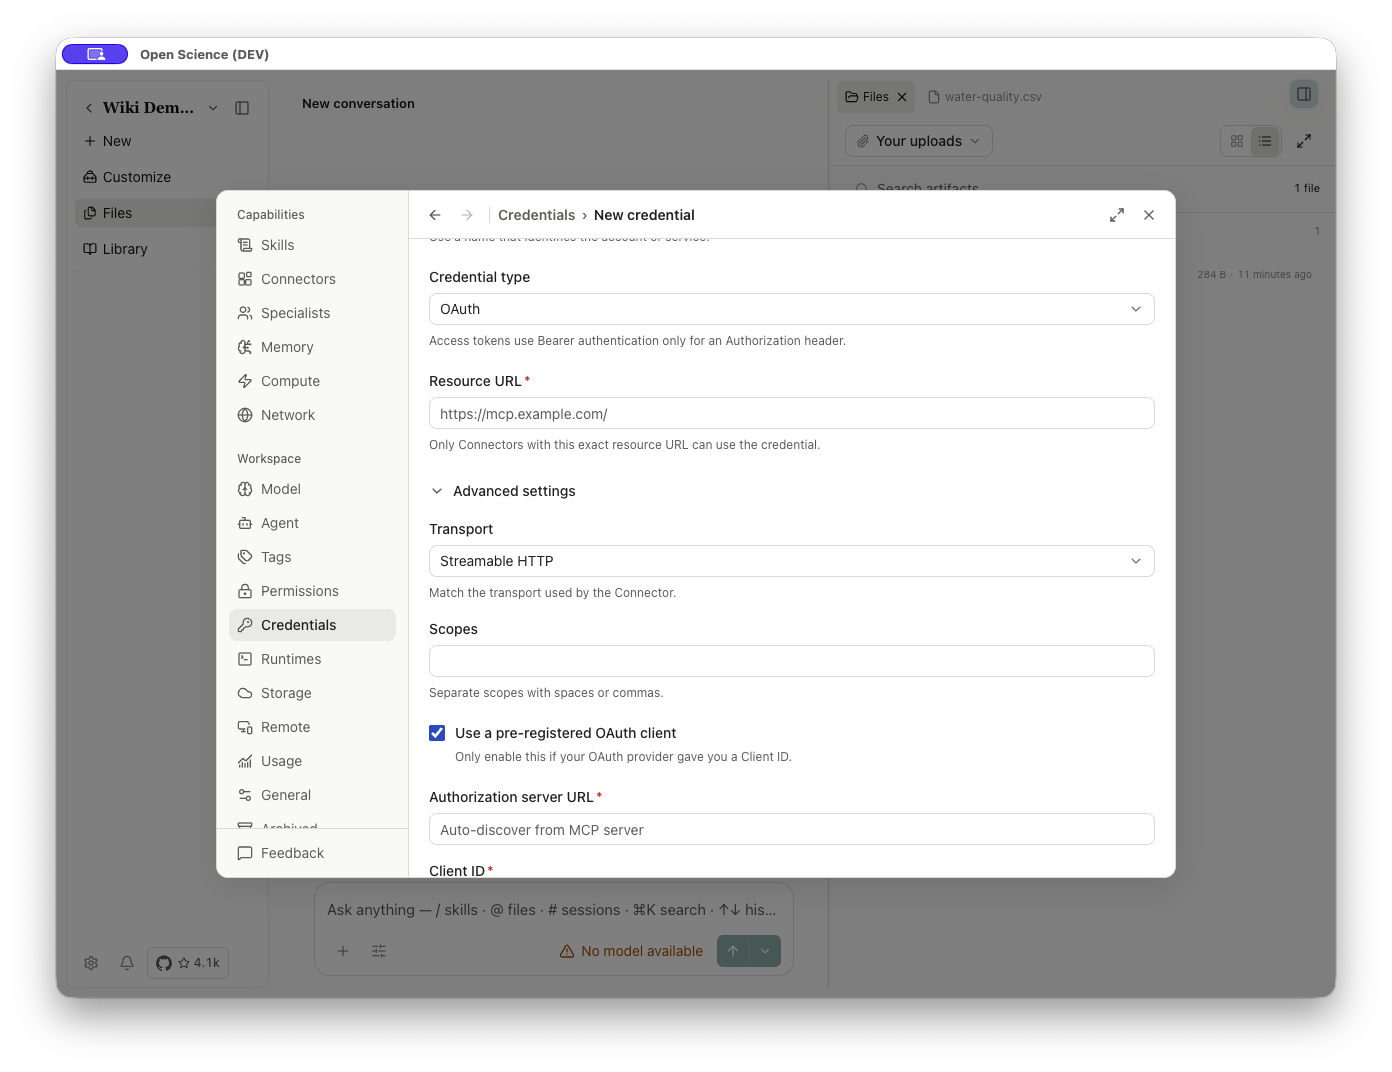
カスタム Connector では、クレデンシャルをヘッダ、環境変数、または OAuth セレクターにバインドします。 名前は参照です; 説明やプロジェクトの指示に秘密の値を置かないでください。 輸出されたポータブル構成は、プレースホルダーとシークレットを交換します。 保存されたクレデンシャルはまだ実際のサービス/Connectorテストが必要です。
確認とトラブルシューティング
保存後、1つの小さな操作を繰り返し、応答を検査します。 credential_required は、未設定の秘密、401 を使用して、検証の失敗、および 403 は、拒否されたアクセス/政治を調査します。 403 はキーを交換することで完全に固定されません。 429の心配率/使用法の限界。 サービスの実体を読んで、トラブルシューティングを参照してください。
クレデンシャルを取り戻すと、Connector の全ての境界線に影響します。 Connector と Specialist は、意図的に使用済みの秘密/トラストを除外します。 受信デバイスで再び設定します。 Skill、プロンプト、スクリーンショット、または問題報告に秘密を貼り付けないでください。
OpenAlex キーは任意です。 OAuth コネクタは、名前付きサービスのサインインを補完する必要があります。 同一の小さなクエリを再試行する前に、表示された認証エラーを解決します。
実装参照: クレデンシャルパネル.tsx、コネクタAddForm.tsx。
CLI/SDK 認証管理は認証されたローカルアクセスで共有された認証情報を作成/更新できます。 Linuxヘッドレスインストールは、明示的に暗号化されていないファイルストレージを選ぶことができます。 デスクトップの認証は、通常のOSストレージの動作を保持します。 このオプションは、 Compute パスワード ストレージを解決したり、初回の OAuth ログインを開始したりしません。
公式APIキーページを開く
OpenAlex と NCBI の認証フォームは、公式のキーページへのリンクです。 サービスでアカウントの手順を完了し、フォームに戻って、意図したキーを検証して保存します。 リンクを開くと、キーを保存したり、クエリを実行したりしません。 鍵が必要かどうかは、サービスや運用に依存します。