네트워크, 프록시 및 패키지 미러
모델, Notebook 요청 또는 패키지 다운로드가 대상에 도달 할 수 없을 때 Settings → Network을 엽니 다. 이 페이지는 연결 상태를 분리, Notebook 허용 도메인, 프로세스 프록시 및 패키지 미러. 녹색 연결 체크는 모든 보호된 Notebook 요구가 성공한다는 것을 증명하지 않습니다.
실패 작업 시작 : 공급자 요청, Notebook 네트워크 액세스 및 패키지 설치 프로그램은 다른 루트를 사용할 수 있습니다. 이 설정을 변경하면서 호스트 이름과 정확한 오류를 유지하십시오.
네트워크 상태 읽기
상태는 네트워크 링크 정보와 패키지 레지스트리 프로브를 결합합니다. **READY · 패키지 등록은 도달 할 수 있습니다.**은 프로브가 성공한 것을 나타냅니다. 【특징】, 제한이 없는 또는 오프라인 상태는 다른 검사 또는 연결 수선이 필요하다는 것을 나타냅니다. 연결 변경 후 Check again을 사용할 수 있습니다.
네트워크가 Ready을 보고 있지만 도구가 실패하면 도구의 오류가 확장됩니다. 상태 조사는 그것의 자신의 목적지를 검사합니다; 실패한 요청의 호스트 이름과 메시지가 영향을받는 루트를 진단합니다.
| 실패하다 | 다음 검사 | 이 실수로 결론을 피하십시오 |
|---|---|---|
| 공급자 로그인 실패 | 공급자 인증 및 모델 연결 확인 | Notebook 도메인 설정은 모델 자격 증명을 공급합니다. |
| 하나의 연구 hostname은 denied입니다. | Manage access 그리고 요청에 있는 정확한 hostname | 광범위한 관련 도메인을 추가하면 수정할 수 있습니다. |
| 패키지 호스트는 이미 허용되지만 CONNECT가 실패합니다. | 설치 로그, 프록시 및 DNS 해상도 | 다른 동일한 허용 클릭은 모든 네트워크 실패를 해결합니다. |
| 인증서 검증 실패 | 구성 된 CA 번들 및 조직의 신뢰 요구 사항 | 인증서 검증을 해제해야 합니다. |
| Package Index는 연결 오류 후 일치하는 배포를 반환합니다. | Earlier 네트워크 메시지 및 선택 Python/platform | 패키지는 존재하지 않아야 합니다 |
공용 네트워크 규칙 설정하기
- Settings → Network → Manage access에서 Public internet access와 Built-in services를 확인합니다. Required 그룹은 계속 활성화됩니다.
- Custom public domains의 Domain hostname에 호스트명, HTTP(S) URL 또는 앞에 와일드카드가 붙은 규칙을 입력한 뒤 Add to list를 선택합니다.
- 정규화된 규칙을 확인하고 Save changes를 선택한 뒤 원래 요청을 재시도합니다. 저장된 승인은 재시작 후에도 유지됩니다.
정확한 호스트명 규칙에는 하위 도메인이 포함되지 않습니다. *.example.org는 하위 도메인을 포함하지만 example.org 자체는 포함하지 않습니다. https://example.org/path는 호스트명 규칙으로 변환되므로 경로나 포트가 접근 범위를 제한하지 않습니다. 규칙은 일치하는 호스트로 데이터 전송을 허용합니다. IP 주소, localhost, 자격 증명이 들어간 URL은 거부됩니다. 사설 주소로 해석되는 호스트는 별도의 사설 서비스 검토가 필요합니다.
개인 서비스 신뢰
연구 코드가 접근해야 하는 알려진 내부 서비스에만 사용하십시오. 이 컨트롤은 데스크톱 앱에서 사용할 수 있습니다. 전용 서비스 주소만 지원됩니다. localhost, 이 컴퓨터 및 예약 주소는 차단됩니다. 이 필드는 원료 IP 주소 또는 와일드카드를 허용하지 않습니다.
- Trusted private services에서 Add service을 선택하고 Hostname 및 Port를 입력하십시오. 정확한 서비스를 확인; 기본 포트는 443입니다.
- Review service을 선택합니다. Add to trusted services을 선택하기 전에 해결 된 Approved addresses을 검사합니다.
- 목록을 검토하고 Save changes을 선택합니다. DNS는 저장하기 전에 다시 검사됩니다; 주소 변경은 또 다른 검토가 필요합니다.
- 특정 서비스에 대한 작은 요청을 복원하고 응답을 검사합니다. 주소 검토는 혼자 인증 또는 서비스 가용성을 테스트하지 않습니다.
보조금은 정확한 hostname, 포트 및 검토 된 주소를 포함합니다. 그것은 보호된 Notebook 및 포탄 부호는 모든 프로젝트의 맞은편에 그 서비스에 자료를 보냅니다. 작업에 대한 접근 권한을 추가합니다. 네트워크 규칙은 보호된 연결을 재설정하고 활동적인 이동을 중단할 수 있습니다; 변경하기 전에 전송을 완료합니다.
프록시 모드 선택
Configure proxy을 선택합니다. 자신의 네트워크 구성에 의해 공급된 프록시 주소를 사용하십시오; 스크린 샷의 포트는 그 컴퓨터에 특정합니다.
| 모드 | 뚱 베어 | 필수 입력 |
|---|---|---|
| System | 앱 요청은 장치 프록시를 따릅니다; Agent Process는 앱 시작에서 프록시 환경을 상속합니다. | 명시된 서버 필드 없음 |
| Manual | 새 앱 요청 및 고정 프록시 처리 | Proxy server URL |
| Direct | 새로운 프로세스를 위한 구성된/inherited proxy 없이 연결 | 서버 필드 없음 |
수동 모드는 HTTP, HTTPS, SOCKS, SOCKS4 및 SOCKS5 URL을 허용합니다. URL의 임베디드 자격은 지원되지 않습니다. Bypass rules는 직접 연결해야 하는 호스트의 선택적 필수 목록입니다; localhost는 항상 우회됩니다.
- Manual을 선택하십시오.
- 네트워크에 의해 사용되는 작업 프록시 주소를 입력 Proxy server.
- 관련 목적지가 직접 연결해야 하는 경우에만 우회 규칙을 추가하십시오.
- Save을 선택하고 **Proxy settings saved.**을 기다립니다.
- 새로운 요청/처리를 시작하고 본래 실패 가동을 시험하십시오. Existing 에이전트 세션, 커널 및 설치자는 기존의 연결을 유지할 수 있습니다.
수동 모드가 **프록시 서버 URL을 입력하십시오.**을 보고하면, 작업 프록시 주소를 입력하거나 Done과 함께 초안을 디카운트합니다. 유효한 주소를 저장하는 것은 자체가 프록시가 실패 요청을 수행 할 수 있다는 것을 확인하지 않습니다.
도메인이 비공개 주소로 해결될 때
설치가 destination resolves to a non-public network address을 보고하면 짧은 오류가 conda install failed 또는 pip install failed라고 할 때도 상세한 설치 로그를 검사합니다.
deny network-outbound pypi.org:443
(destination resolves to a non-public network address)
- 영향을받는 호스트 이름과 그 해결 된 주소를 확인합니다.
198.18.*과 같은 주소는 공공 대상이 아닙니다. - 대상 체크에서 도메인 목록 결정 분산.
alreadyAllowed은 해결된 주소를 허용하지 않습니다. - 공용 DNS 해상도를 확인하고 네트워크 소유자와 함께 프록시 루트를 확인 한 다음 원래의 작은 요청을 다시합니다. 도메인 보호 기능을 유지하십시오.
- 설치를 검증하고 별도로 가져올 수 있습니다. 저장된 프록시, Ready 해석기 또는 기존 패키지의 성공적인 사용은 충분합니다.
같은 오류가 발생하면 호스트명을 유지하고, 설치자 로그와 주소와 프록시 모드를 해결하고 문제 해결을 따르십시오. 성공적인 설정 저장은 성공적인 다운로드가 아닙니다.
패키지 미러 및 인증서 신뢰 구성
패키지 미러 아래 Configure 또는 Edit을 선택하십시오.
| (주) | 입력 및 효과 |
|---|---|
| Conda channel mirror | Conda 채널 다운로드에 사용되는 미러 루트 |
| Python package index (pip) | Python 패키지 인덱스 URL, 일반적으로 종료 /simple |
| CA bundle path | 필요한 공공 및 기업 루트를 포함한 완전한 PEM 신뢰 번들에 대한 경로; 빈은 공공 인증서 당국을 사용 |
| View available mirrors | 외부 미러 문서 |
| Save | 후속 패키지 작업에 대한 구성 저장 |
| Cancel | 초안을 덮어 |
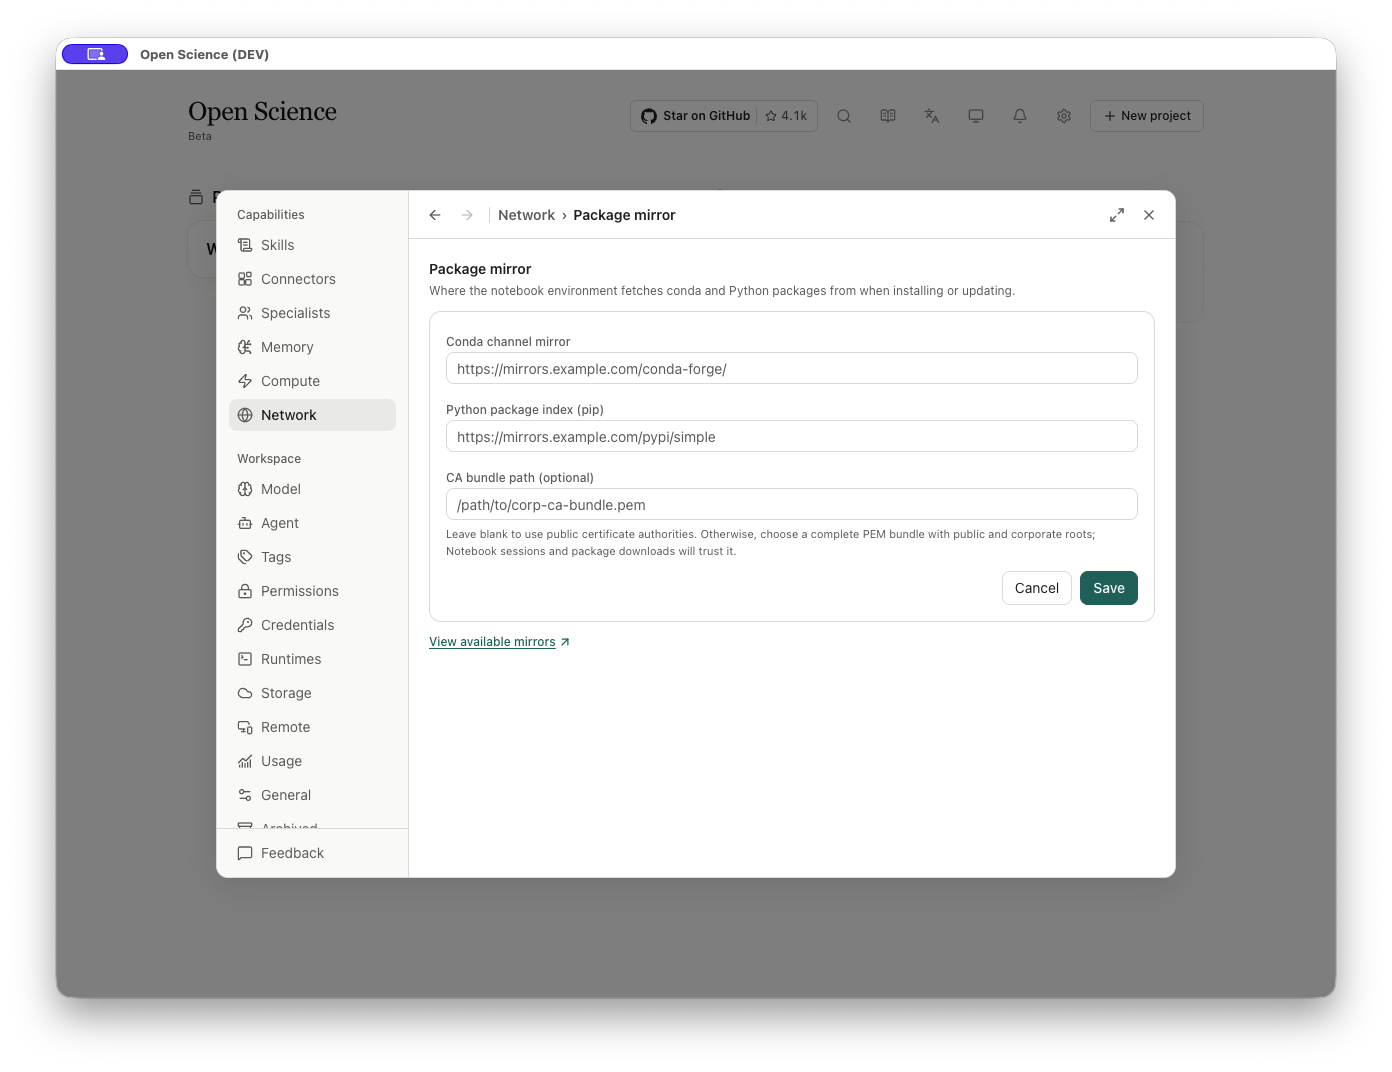
패키지 미러는 패키지 소스를 변경합니다. 미러의 필수 루트 / 인덱스 형식을 확인, 저장, 선택한 실행 시간에 작은 패키지 작동을 복원. Model-provider 프록시 설정은 별도입니다.
구성 Conda, PyPI 및 CRAN 미러 호스트 이름은 패키지 관리 작업에 대한 임시 액세스를받습니다. 이것은 영구적인 Notebook 도메인 목록에 추가하거나 일반 Notebook 코드를 동일한 액세스를 부여하지 않습니다. 다른 호스트에 Redirects는 여전히 네트워크 승인 흐름을 따릅니다.
지원된 HTTP(S) 미러 URL을 사용하여 임베디드 크리덴셜, 화이트스페이스, 로컬 호스트 또는 원시 IP 주소를 사용하지 않습니다. 허용 된 미러 설정은 사용할 수없는 서버 또는 예약 된 주소로 호스트 이름의 해결을 수정하지 않습니다. 설치가 실패하면 가동의 실제 목적지 및 오류가 재발하기 전에 검사합니다. 원격 model 엔드포인트는 별도의 HTTPS 필요조건을 가지고 있습니다.
요청이 실패했을 때 유지되는 정보
앱 버전, 작동, 실행 시간/환경, 패키지 또는 호스트 이름, 프록시 모드 및 첫 번째 유용한 오류를 기록합니다. 원래 설치자 출력을 보존 : 최종 "No matching Distribution"라인은 이전 연결 실패를 숨길 수 있습니다. 공유된 진단에서 토큰 및 프록시 자격 제외.
성공적인 연결 후 누락 된 Python 모듈을 위해 런타임 및 패키지 체크을 계속하십시오. 원격 호스트 설정은 컴퓨팅에서 별도로 적용됩니다.
Network 설정 소스, Notebook 네트워크 경계.
HTTP 오류 조회
400, 401, 403, 404, 429 또는 5xx 응답을 위해, HTTP 문제 해결 테이블를 사용하십시오. 응답 서비스 및 상태 코드와 상세한 메시지 유지.
프록시, 미러 또는 Notebook 도메인 설정을 변경한 후, 값을 persisted 확인한 다음 같은 실행 시간에 원래 작업을 다시 시도하십시오. 다운로드 및 패키지 가져 오기 모두 확인; 성공적인 설정은 설치 오류를 해결하지 않습니다.
R 셀은 실행하기 전에 차단되었습니다.
v0.31.1에서, Notebook는 네트워크 보호가 R를 실행할 때 인라인 경고를 보여줍니다. 설정 링크를 따라 요청된 액세스를 검사합니다. 경고는 세포가 실행되지 않았다는 것을 의미합니다; 그것은 과학적인 결과 또는 완료된 달리지 않습니다. 특정한 필요조건을 해결한 후에, 세포를 다시 실행하고 그것의 산출을 검열하십시오. Windows 표준 모드 R 지원은 네트워크 보호를 가능하게 하지 않습니다.
승인 모드 변경 후 네트워크 접근
v1.0.5의 Full access는 공개 대상의 개별 승인을 생략합니다. 인증, 소스 제한 및 비공개 서비스 확인은 계속 적용됩니다. 더 제한적인 모드로 바꾸면 기존 연결을 닫아 이전 권한으로 계속 실행하지 못하게 합니다. 새 모드에서 요청을 다시 시도하고 표시되는 승인을 검토합니다.
전역 네트워크 허용은 Settings → Network에 즉시 반영됩니다. 새 규칙을 추가하기 전에 기존 도메인과 비공개 서비스 목록을 확인합니다. 전역 허용은 일회 승인보다 범위가 넓으므로 필요한 범위만 남깁니다. 승인 모드를 참고하세요.